当前位置:
统信“TPM 2.0终端安全方案”入选2025信创典型解决方案

统信“TPM 2.0终端安全方案”入选2025信创典型解决方案

内容来源:统信软件公共事务部 官方发布 · 2026信息技术应用创新发展大会

2026-06-15 20:02
二维码
19
统信软件|TPM 2.0信创终端数据安全方案再获***大奖
📰 内容来源:统信软件公共事务部 官方发布 · 2026信息技术应用创新发展大会

统信“TPM 2.0终端安全方案”入选2025信创典型解决方案

核心关键词
TPM2.0, 信创终端加密, 全盘硬件加密, 统信UOS, 国密SM4, 集中管控
文章描述
统信基于TPM 2.0的信创终端数据安全方案获***大奖。三层硬件加密+软加密兜底,实现密钥“可用不可见”,已服务大型银行等关键行业,降本增效筑牢数据安全防线。
文章摘要
2025信创解决方案征集中,统信“基于TPM 2.0技术的信创终端数据安全解决方案”从1219个方案中脱颖而出。方案依托国产CPU TPM模块实现硬件级加密,兼容存量软加密,集中管控千级终端,性能轻量、合规可溯,已落地国有大型银行,成为信创安全标杆。

2026年6月11日,2026信息技术应用创新发展大会在山东济南成功举办。会上,备受关注的“2025信息技术应用创新解决方案”征集成果正式发布,一批示范效果突出、产业带动性强的典型案例和解决方案脱颖而出。

本届征集工作由工业和信息化部网络安全产业发展中心、省级产业主管部门、行业主管单位联合组织开展,共收到963家单位提交的1219个有效方案,经过多轮严格筛选,最终遴选出296个方案。统信软件“基于TPM 2.0技术的信创终端数据安全解决方案”成功入选,成为信创安全领域的标杆代表。
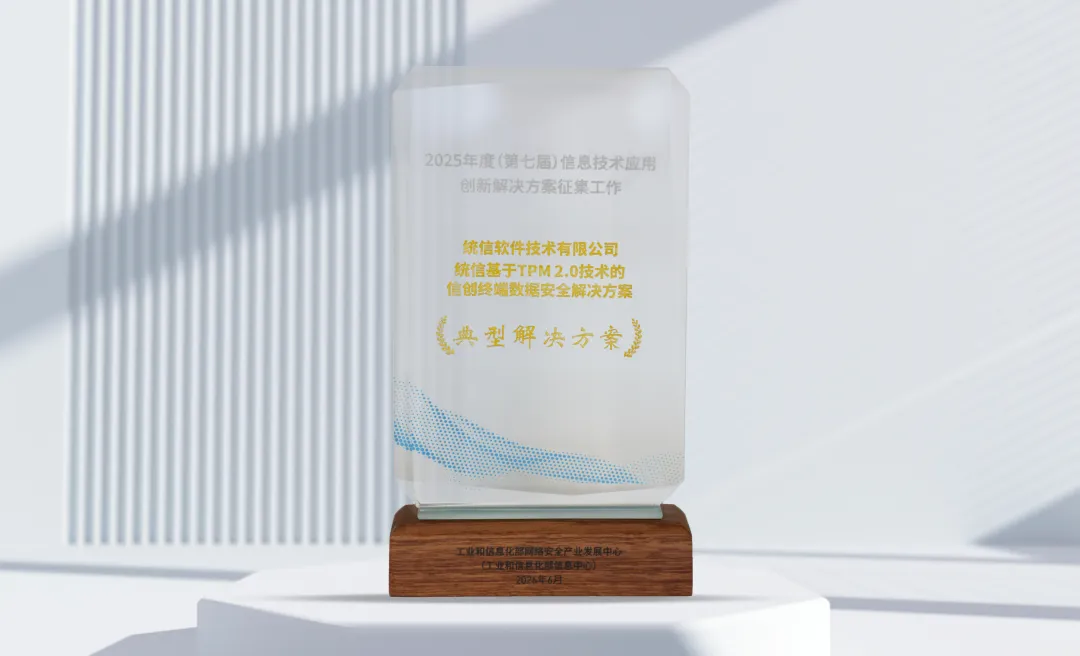
2025信创解决方案颁奖现场

01 行业痛点:信创安全亟需补位

信创产业加速发展,国产化替代已从党政机关向金融、能源、交通等关键行业全面铺开。数以千万计的信创终端正在广泛部署,但一个长期存在的问题是:国产终端缺乏有效的硬件级磁盘加密方案。

设备丢失、硬盘被拆、内部违规操作……这些场景下,敏感数据如同一座没有上锁的仓库。传统软件加密性能吃紧,单机管理模式又让大规模终端运维举步维艰。面对日益严格的数据安全法规和行业监管要求,信创终端数据安全的“最后一公里”亟待打通。统信“基于TPM 2.0技术的信创终端数据安全解决方案”,正是在这样的背景下应运而生。

02 方案解析:三层协同硬件加密

◉ 硬件级加密,密钥“可用不可见”
依托国产CPU内置的可信密码模块(TPM/TCM),通过密码协处理器加速加密运算。密钥存储在TPM内部或后台,外部无法读取。加密后的磁盘一旦脱离原终端环境(如被拆下),数据便完全不可读——即便有人“监守自盗”,也无法获取有效信息。目前,方案已与主流国产CPU完成深度适配,驱动兼容性达100%。

◉ 软加密兜底,不留安全死角
针对无TPM芯片的存量终端,方案提供独立的软加密技术。无需硬件模块,也能达到国密SM4级加密强度,让老旧设备同样获得可靠防护,实现全终端可加密覆盖。

◉ 集中管控,高效管理大规模终端
方案构建了“后台—客户端代理—终端”三级架构。管理员可在后台统一制定加密策略、管理恢复密钥、查看审计日志和统计报表;终端侧的加解密操作对用户无感知,不影响日常办公。这套架构解决了大规模部署中策略下发、状态同步、密钥管理等核心难题,运维效率远超传统单机模式。

03 核心优势:轻量高效自主可控

✅ 性能轻量,业务无感 —— 单终端500GB固态硬盘加密耗时不到50分钟,加密过程中CPU占用低于15%,内存占用低于200MB。WPS、浏览器、业务系统运行流畅如常。

✅ 断点续加密,不怕意外中断 —— 遇断电或系统崩溃,重启后加密从断点继续,避免数据丢失或重复劳动,对大规模部署尤为关键。

✅ 自主可控,全链条国产化 —— 从分区加密策略到运行于系统启动阶段的系统安全组件,核心代码均为自主研发,不依赖外部黑盒模块。

✅ 合规无忧,有据可查 —— 满足人民银行等监管部门对数据安全的要求,支持国密SM4/AES算法,密钥操作审计日志留存不少于1年,金融级安全标准有据可查。

04 价值落地:降本增效筑牢防线

该方案已在大型国有银行等多个关键领域得到广泛应用,部署覆盖总行及各地分支机构,涉及客户信息管理、业务审批、财务核算等核心业务终端。

  • 经济账算得过来:相比采购专用加密卡,每台终端可节省上千元硬件成本,整体投入远低于传统方案,长期运维成本也大幅降低。
  • 安全防线真正筑牢:方案落地后,未发生一起因终端设备问题导致的数据泄露事件。模拟测试中,即便设备丢失,由于磁盘加密,数据也无法被读取。
  • 管理效率明显提升:通过集中管控平台,管理员可远程完成策略下发、状态监控、故障排查等操作,告别了以往逐台处理的低效模式。
  • 合规压力有效缓解:方案内置国密算法、密钥分级管理、审计日志等能力,帮助客户轻松满足金融监管及数据安全法规的合规要求。

信创产业已进入深水区,安全是底线,也是刚需。统信基于TPM 2.0技术的信创终端数据安全解决方案,以硬件级加密为根基,以集中管控为抓手,解决了信创终端数据安全的“最后一公里”难题。从技术攻关,到规模化落地,再到如今入选全国信创典型解决方案,统信软件用扎实的产品和落地的案例证明:国产操作系统生态,完全有能力啃下安全这块硬骨头。未来,随着方案在更多行业铺开,将继续为千行百业的数字化转型筑牢安全底座。


统信安全方案示意

内容来源:公共事务部 · 编辑审校:公共事务部

📌 整体内容分析

本篇新闻报道完整展现了统信软件“基于TPM 2.0技术的信创终端数据安全方案”获得***权威认可的全过程。文章紧扣信创安全痛点:国产终端缺少硬件级磁盘加密,导致数据泄露风险高、运维管理难。方案的核心竞争力体现在三层架构——利用CPU内置TPM实现密钥与数据隔离的硬件加密,叠加软加密兼容老旧设备,并通过集中管控平台实现大规模终端策略统一管理,从根本上填补了“最后一公里”空白。从技术指标看,500GB加密耗时小于50分钟、CPU占用低于15%,满足金融级可用性;国密SM4、审计日志留存一年等特性,精准回应对公合规要求。落地方面已覆盖大型银行核心业务,经济性突出(每终端较专用加密卡节省千元),同时实现了“零数据泄露事件”的实战效果。整篇行文逻辑清晰——痛点→方案解析→优势→价值落地,既展现了信创生态的技术成熟度,也为其他行业替换提供了可复用的安全范式。文章末尾的信创安全呼吁,强化了国产基础软件在国家数字化基座中的担当。总体是一篇兼具政策高度、技术深度与市场说服力的优秀案例报道。

▶ 选题紧扣信创深水区刚需,技术亮点突出(TPM 2.0 + 国密算法 + 断点续加密),数据量化扎实,尤其在金融领域的规模部署验证了方案的高可靠。文章有助于提升行业对信创终端安全的信心,也展现了统信从操作系统延伸至数据安全解决方案的生态能力。

💬 用户评论 (精选留言)
🔹 金融科技_老张
我们分行部署了这套加密方案,后台统一策略,终端完全无感。省了采购加密卡的一大笔费用,审计也轻松过检。
🔸 信创运维李工
最让我惊喜的是断点续加密,之前停电好几次,不用重头开始,对几百台终端来说太实用了。
🔹 安全分析师Eva
硬件级TPM存储密钥,这才是真正的“钥匙在保险柜”。国密合规是底线,统信这次很给力。
🔸 自主可控观察员
从入围数量看1219选296,统信方案能脱颖而出证明技术扎实。期待更多行业规模化。
🔹 银行IT决策者
已经纳入我们第二批信创替换指南,性能数据高于预期,特别是加密对CPU影响比软加密好太多。
🔸 数据合规专员
审计日志保留一年,密钥分级,这种透明度满足人行要求。终于不用手工填表格自证清白了。
🔹 统信生态伙伴
适配国产CPU达到100%驱动兼容,这个很关键。我们测试海光、飞腾、鲲鹏都完美运行。
🔸 政企信息化负责人
解决了信创终端最后的安全盲区,集中管控大幅度降低运维成本,建议加大推广力度。
🔹 开源社区小智
核心代码自研,不依赖黑盒,值得点赞。信创安全底座需要这样透明的方案。
🔸 安全防护砖家
硬件加密 + 软加密双保险,存量机器不再尴尬。实践出真知,看好后续落地规模。
© 统信软件技术有限公司 | 基于TPM 2.0信创终端安全方案入选2025信息技术应用创新典型解决方案
昵称:
内容:
验证码:
提交评论
评论一下
推荐文章 更多

共746页

到第 页

电话
13360508085
微信
微信
1336508085
在线
人工
在线客服系统