
银狐木马肆虐电商:假咨询投毒致超千家企业损失超20亿,杭州警方破案揭秘
变种超3万个、远程控制+勒索双管齐下,专家详解如何防范"银狐"攻击
不法分子冒充顾客咨询商品 多家电商遭“银狐”攻击 案情披露→
银狐,是一个活跃于我国网络空间的恶意软件家族,最早出现于2022年,且攻击目标广泛。它可以长期潜伏在办公、社交、邮件传输等场景,持续迭代变种规避防护检测,伺机发动定向攻击,目前已经形成一条完整的黑色产业链,严重危害个人信息和政企网络安全。
前段时间,杭州临平警方接到辖区内的一家电商企业报案,称公司客服人员的一台电脑出现异常卡顿、鼠标不受控制等情况,疑似遭到木马病毒攻击,民警随即赶到现场展开侦查。
杭州市公安局临平区分局网络安全保卫大队民警 戴超杰:当事人接到了一个匿名的顾客,以想要购买公司商品的名义发了一个文件包。客服以为对方是发了一些商品的款式需求,就把这个下载下来,结果点开之后,发现里面的东西打不开,点击了也没有反应,那也就没有再当回事了。
看似毫无反应的文件包,实则在客服人员点击之后,“银狐”木马已经悄然潜入计算机内,并取得了控制权限。
除了杭州临平区的这家企业,杭州网安部门通过技术手段排查发现,同一段时间内,全市共有12家电商企业遭到同样的木马病毒攻击,不法分子均以冒充顾客在线上咨询的方式进行“投毒”。
杭州警方与安全团队紧密合作,最终成功溯源并抓获了一个位于外省的黑客犯罪团伙。该犯罪团伙瞄准电商商户群体,以虚假交易咨询为幌子,诱导商户下载并运行恶意程序,利用“银狐”木马程序远程控制商户电脑,窃取账户交易信息,实施精准犯罪。
包括本案在内,近年来杭州网安部门严厉打击涉“银狐”木马黑灰产犯罪,成功打掉4个“银狐”木马黑灰产团伙,抓获犯罪嫌疑人34名,查获木马样本100余个、源代码文件3万余个,涉及全国被侵害电脑设备3000余台。
去年“银狐”致上千家企业累计损失超20亿
记者查询相关数据显示,去年,银狐木马针对办公场景、金融交易等领域的攻击事件激增,已造成全国超1000家企业累计损失超20亿元。那么“银狐”木马到底是个什么样的病毒?被植入“银狐”的电脑会呈现什么样的状态?网络安全专家进行了揭秘。
中国计算机学会安全专业委员会数字经济与安全工作组成员 方宇:银狐木马主要通过伪装成通知、报表、发票等办公文件,以及一些常用的软件安装包,借助钓鱼邮件等进行分发传播,依靠劫持技术,内存无文件驻留等技术,绕过杀毒软件实现长期潜伏,它具备完整的“远控能力”,可以实时地查看电脑操作,窃取各类账号密码和企业财务商业秘密。
网络安全专家表示,一旦电脑被植入银狐木马,等于黑客同时拥有了电脑的控制权,黑客可以在后台对受控电脑进行任何操作,且不被受控电脑感知到。
银狐木马不仅会窃取电脑数据,而且有对文件强加密功能,黑客会加密电脑重要数据然后勒索企业。
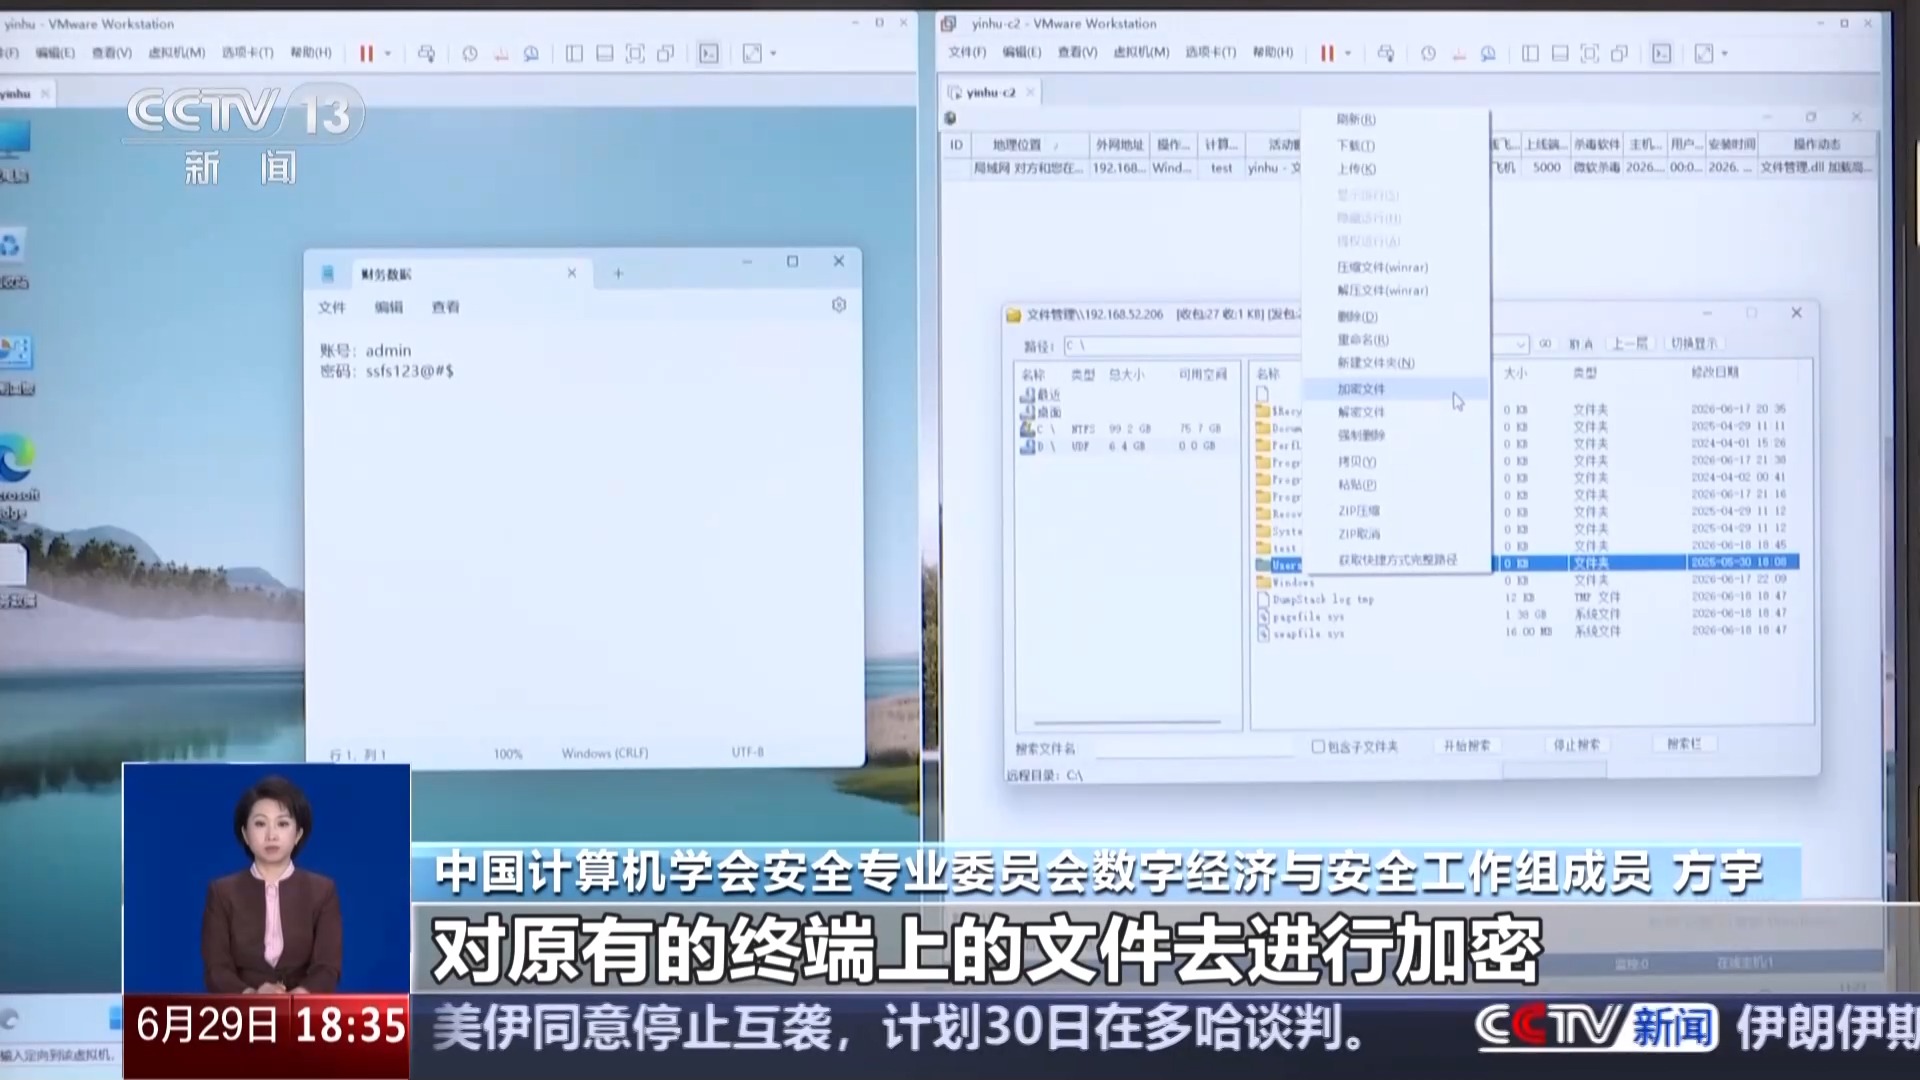
中国计算机学会安全专业委员会数字经济与安全工作组成员 方宇:它会生成一个非常隐秘的密码,对原有终端上的文件进行加密,只有向黑客支付一定的费用,黑客才会把这个密码告诉给被勒索方,然后才能去正常地查看这些高价值的文件。
目前被记录的“银狐”木马变种已达3万多个
网络安全专家介绍,银狐木马防查杀能力极强,一旦背后的黑客对木马进行升级或者更新,就能躲过安全软件的查杀。等到安全软件记录备案了新变种木马时,银狐木马可能再一次进行了更新,而目前被记录的银狐木马变种已经有3万多个。面对最新型银狐木马,电脑安全软件总会显得晚了一步,我们该怎么办呢?
中国计算机学会安全专业委员会数字经济与安全工作组成员 方宇:由于银狐木马所监控的终端具有高价值特性,导致这些木马的后端黑灰产时刻跟进这些杀毒软件的更新迭代。那么一旦出现一些可能被查杀和封堵的情况,后台就会及时更新木马的版本,从而保证在一段时间内不被杀毒软件查杀和封堵。
杭州市公安局网安支队网上公共安全大队民警 陈毓栋:要警惕陌生人发送的不明文件,尤其是exe、压缩包等可执行文件,不要被文件的图标和名称所误导。公司要对财务、客服人员进行重点的培训,尤其是常见的木马的伪装的形式要进行科普。广大群众在下载软件时务必前往官方网站,切勿通过第三方转载网站,网盘分享链接以及陌生社群渠道进行下载。
📊 深度分析(500字内)
银狐木马之所以能够在短时间内造成超20亿损失,核心在于其“高价值定向”与“快速变种”策略。攻击者精准选择电商、财务等拥有资金流转权限的终端,利用社工手段诱导执行,且木马采用内存驻留、无文件落地等技术,使得传统特征查杀失效。同时,黑灰产已形成“监测-更新-分发”的闭环,变种数量达3万+,导致防护软件始终处于被动追赶状态。此次杭州警方打掉4个团伙,但根源在于企业安全意识薄弱,且终端安全产品缺乏动态行为分析能力。建议从“零信任”角度出发,对客服、财务等敏感角色实施最小权限原则,并部署EDR(端点检测响应)以捕获异常行为。此外,银狐的勒索特性也暴露了数据备份体系的缺失,企业应建立离线备份机制,切断黑客勒索筹码。整体而言,银狐攻击已从技术对抗升级为“人+技术”的综合博弈,需要政企协同、常态演练方能有效遏制。
🛡️ 核心问题解决方案 & 执行方式 & 验收模型
问题:银狐木马利用社工投递及变种免杀,导致企业终端失陷、数据泄露与勒索。
解决方案:
- 1. 人员培训:针对财务、客服开展季度防钓鱼演练,识别伪装文件(exe/压缩包),禁止运行未知附件。
- 2. 技术防护:部署EDR+下一代防火墙,启用应用程序白名单,限制powershell/wmic等脚本执行。
- 3. 数据备份:每日离线备份核心数据,并测试恢复流程,确保勒索后无需支付赎金。
- 4. 零信任架构:划分网络微隔离,对敏感操作进行二次认证,减少横向移动风险。
执行方式:由企业IT部门牵头,联合安全厂商,分三阶段:①基线加固(1周)②培训演练(2周)③持续监控+应急响应(长期)。
验收模型:①通过模拟钓鱼邮件测试,员工点击率低于5%;②EDR平台在沙箱环境中检出率≥95%;③数据恢复演练在RTO(恢复时间)≤2小时;④每季度漏洞扫描无高危风险。



💬 网友评论