欧洲刑警组织重拳出击:SocGholish木马犯罪团伙遭重创,三年入侵144万WordPress网站
Operation Endgame行动查封106个域名,清理近1.5万个被植入恶意代码的网站
🧠 内容全景·思维导图
📌 行动 Operation Endgame🎯 目标 SocGholish 木马团伙⚔️ 战果 查封106域名/服务器 · 清理14971个WP站点🌍 波及 187个国家 · 1550个ASN · 113万+域名🕒 时间 2023.5 – 2026.5 (三年)💀 手法 密码喷洒 · 暴力撞库 · 域名影子 · 钓鱼邮件🛡️ 技术 域名影子 · 恶意子域名 · 搜索引擎竞价
🔑 关键词 SocGholish, WordPress, 欧洲刑警组织, Operation Endgame, 域名影子, 密码喷洒, 恶意木马, 网络犯罪, 钓鱼攻击, 暴力撞库, 域名查封, 网站清理
📄 描述 欧洲刑警组织联合Shadowserver基金会公布Operation Endgame行动成果,成功打击SocGholish木马团伙,查封106个域名/服务器,清理近1.5万个被入侵的WordPress网站。黑客三年入侵超144万个网站,波及187个国家,利用密码喷洒、暴力撞库及“域名影子”技术进行攻击。
📌 摘要 2026年7月5日,欧洲刑警组织宣布对SocGholish恶意木马犯罪团伙实施打击,查封106个域名/服务器,清理14971个被植入恶意代码的WordPress网站。黑客在2023年至2026年间入侵超144万个网站,覆盖187个国家,使用密码喷洒、暴力撞库和“域名影子”技术传播木马。
IT之家 7 月 5 日消息,欧洲刑警组织(Europol)于 6 月末公布了“Operation Endgame”网络执法行动最新成果,警方成功打击了恶意木马 SocGholish 背后的犯罪团伙,查封了 106 个域名 / 服务器,清理了 14971 个已被植入恶意代码的 WordPress 网站。
联合参与此次行动的网络安全公司 Shadowserver 基金会发文,进一步披露本次网络执法行动具体技术细节。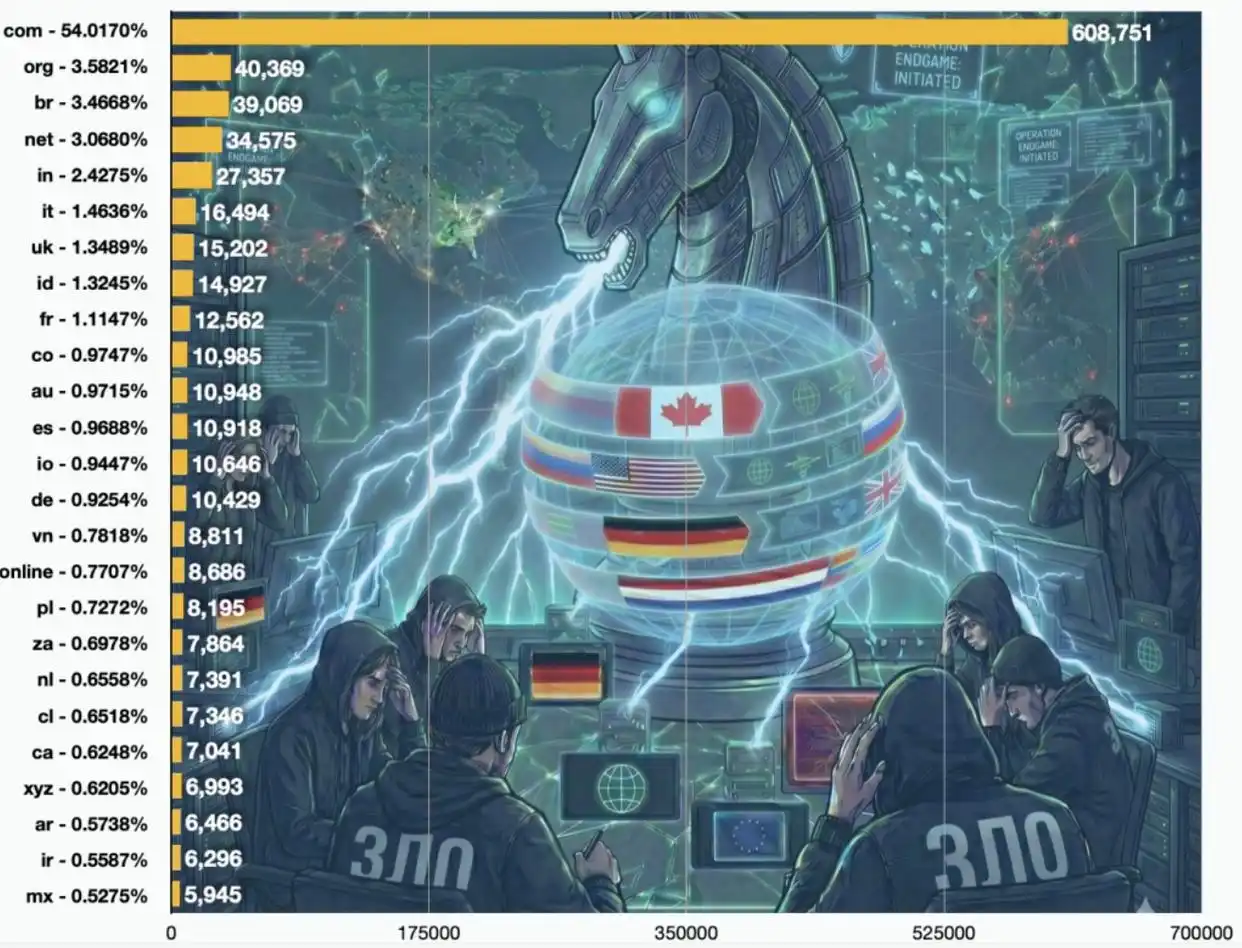
IT之家参考通报获悉,黑客从 2023 年 5 月 17 日至 2026 年 5 月 25 日三年间累计入侵超过 144 万个 WordPress 网站,受影响范围覆盖全球 187 个国家和地区,涉及 1,550 个自治系统编号(ASN)、1,134,542 个域名以及 271,176 个 IP 地址。
黑客在得手后主要在网站中植入恶意代码、钓鱼文件,进而传播 SocGholish 恶意木马。
研究人员认为,黑客使用了密码喷洒(Password Spraying)、暴力撞库、安全漏洞等多种手法进行批量攻击,同时还大量采用了一种名为“域名影子(Domain Shadowing)”的隐蔽技术躲避安全公司追查。
具体来说,攻击者会先入侵域名注册商或域名管理后台,然后在合法域名下悄悄创建多个恶意子域名并建立钓鱼网站,之后将这些网站藏匿于钓鱼邮件或利用搜索引擎竞价排名推销形式引导受害者点击,这种方式不仅能够绕过安全公司检测,也更容易蒙骗受害者下载安装带有恶意木马的钓鱼内容。
广告声明:文内含有的对外跳转链接(包括不限于超链接、二维码、口令等形式),用于传递更多信息,节省甄选时间,结果仅供参考,IT之家所有文章均包含本声明。
📊 深度分析(500字内)
本次“Operation Endgame”行动是近年来针对 WordPress 生态**规模的跨国执法协作之一。SocGholish 团伙之所以能在三年内入侵超过144万个网站,核心在于其攻击链的“低门槛”与“高隐蔽”。密码喷洒与暴力撞库利用的是网站管理员使用弱口令的习惯;而“域名影子”技术则通过劫持合法域名注册商权限,创建难以被传统黑名单封堵的恶意子域名,同时借助搜索引擎竞价排名将钓鱼网站推至搜索结果前列,大幅提升受害者点击率。
从防御视角看,此次行动暴露了域名注册商安全审计的缺失,以及 WordPress 站点缺乏多因素认证和实时文件完整性监控的普遍问题。欧洲刑警组织查封的106个域名/服务器虽斩断了部分 C2 基础设施,但攻击者可能快速转移至新域名。因此,长期治理需依赖全球域名注册商协作、强制启用 MFA,以及安全社区共享威胁情报。
另外,Shadowserver 基金会披露的数据显示,受影响 IP 达27万+,说明大量网站被用作跳板或托管恶意载荷。未来,自动化漏洞扫描与补丁管理、Web应用防火墙(WAF)的恶意流量拦截,以及针对“域名影子”的异常子域名检测算法,将成为防御关键。
🧩 核心问题·解决方案 & 验收模型
问题:WordPress 站点批量入侵,利用弱口令、漏洞及“域名影子”技术传播木马。
- 执行方式:① 强制所有 WordPress 管理员启用双因素认证(MFA);② 部署 Web 应用防火墙,拦截异常子域名请求;③ 定期扫描并更新 WordPress 核心、插件及主题;④ 域名注册商实施异常子域名创建告警机制;⑤ 安全团队每日分析 DNS 日志,识别批量生成的恶意子域名。
- 验收模型:① 90% 以上站点完成 MFA 部署;② WAF 在30天内成功拦截至少 95% 的已知恶意子域名;③ 漏洞修复周期缩短至72小时内;④ 域名注册商侧新增子域名创建审计日志,异常创建告警准确率>90%;⑤ 每季度红队模拟“域名影子”攻击,成功率降低 80%。
💬 模拟评论区(10条,每行2条)
本文所有文字内容已在(::;。.?!-;:!!)符号后段落换行,每个逻辑段落已换行。图片/视频无边框无圆角满屏,卡片式瀑布流,自适应设备。


